あるべき権限と実際の権限を合わせる仕組み
YESODアカウントコントロールは、メンバーが外部サービスで持つべき権限を定義し、実際の権限との差を埋める製品です。
差を埋める操作は、タスクという単位で一覧に並びます。担当者がタスクを「完了」させると、その内容が業務アセットへ反映されます。設定しないかぎり、YESODが自動で反映することはありません。
接続先サービスと連携する業務アセットには、「定期実行スケジュール」があります。設定すると、実行予定日を迎えたタスクが指定した時刻に反映されます。
権限セットと業務アセットは、作るだけでは動きません。権限セットにもとづくタスクは、権限セットと業務アセットの両方を「有効化」するまで生成されません。 詳しくは有効化しないと動かない仕組みを参照してください。
なぜ必要か
入社・異動・退職のたびに、担当者は各サービスの管理画面を1つずつ開いて権限を直します。サービスが増えるほど作業は増え、直し忘れも起きます。
直し忘れは、次の2つの形で残ります。
- 付与されているべき権限が付与されていない(業務が始められない)
- 付与されているべきではない権限が残っている(退職者のアカウントが生きている)
YESODアカウントコントロールは、あるべき状態をルールとして1か所に書いておき、実際の状態と比べます。
3つの登場人物
| 名前 | 表しているもの | どこで確認するか |
|---|---|---|
| 業務アセット | 外部サービスとの接続と、そこにある実際の権限 | 「業務アセット」画面 |
| 権限セット | 誰にどの権限を持たせるかというあるべきルール | 「権限セット」画面 |
| タスク | あるべき状態と実際の状態の差を埋める1回分の操作 | 「タスク一覧」画面 |
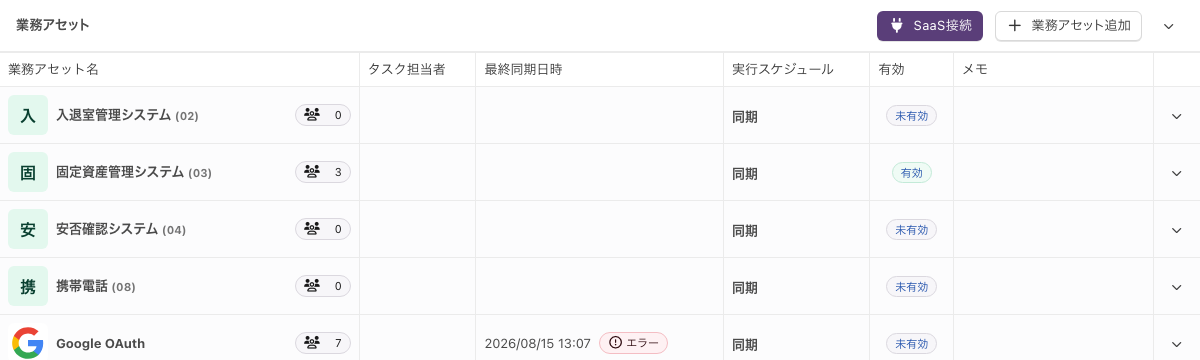
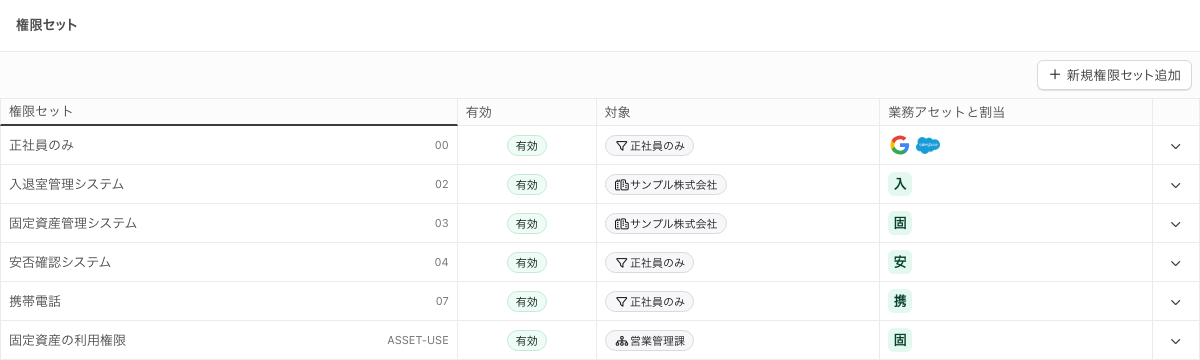
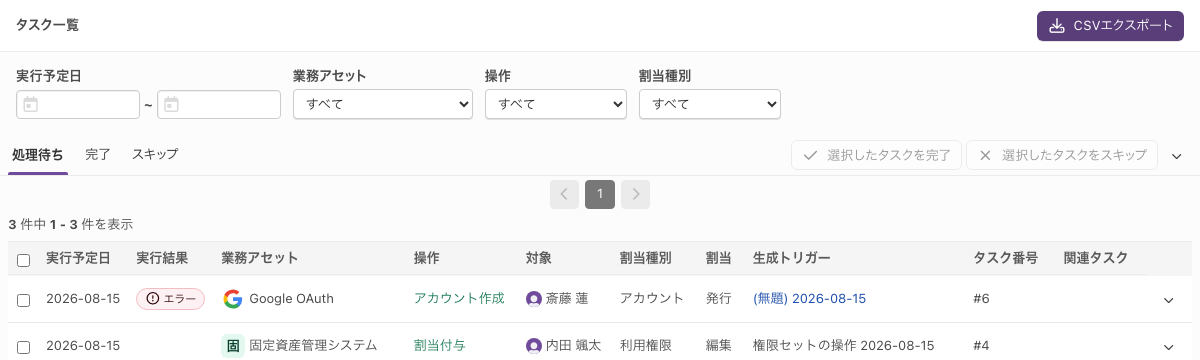
業務アセットは、外部のSaaSだけが対象ではありません。オンプレミスのシステムや、入館証の発行のようにシステムを伴わない管理も同じ枠組みで扱えます。
権限セットの対象には、メンバー・グループ・動的グループを指定できます。指定できるものと、対象が及ぶ範囲は権限セットとはを参照してください。
タスクにどんな操作があり、どう処理するかはタスクとはを参照してください。
全体の流れ
起点はYESODディレクトリサービスのメンバーと組織の情報です。営業部の正社員というルールを書いておけば、営業部へ異動した人に必要な権限が、タスクとして表示されます。
タスクになるのは、有効化した後の変更だけです。有効化した時点より前に生じていたズレは、タスクとして生成されません。導入時点で残っているズレをどう解消するかは、この記事では扱いません。
すでに生じているズレも、有効化したあとに権限セットの設定を変更すれば解消できます。 詳しくは業務アセットを有効化するを参照してください。
YESODアカウントコントロールは、YESODディレクトリサービスと合わせて使います。メンバーと組織の情報はYESODディレクトリサービスで管理し、その情報をもとにあるべき権限を判定します。
このため、YESODアカウントコントロールを使うには、メンバーと組織の情報が正しく保たれている必要があります。変更予定の考え方は変更が有効になる日と、記録された日を参照してください。
実際の権限をどう知るか
業務アセットは、外部サービスからアカウントの一覧を同期します。これが比べる相手になる実際の状態です。
同期したアカウントは、YESODのメンバーと紐付けます。この判定を名寄せと呼びます。詳しくはアカウントとメンバーの名寄せを参照してください。
全体としてどれだけ差があるかは「棚卸し」画面で確認します。「棚卸し」は、ロールの「機能制限設定」で「アカウント棚卸機能」が有効なときにだけ表示されます。詳しくは権限の考え方を参照してください。
「棚卸し」では、権限ごとの状態が「ステータス」として5つに分かれます。
| ステータス | 表している状態 |
|---|---|
| 正常 | 権限セットのルールに沿っている |
| 要確認 | あるべき権限より多く持っている |
| 不足 | あるべき権限が足りていない |
| ルール未設定 | 権限セットで何も設定していない権限 |
| 例外 | 例外として明示的に設定した |
手順は次の記事にあります。
注意すべき点
- メンバーと組織の情報が古いと、タスクの生成が遅れます。 異動を登録するまで、新しい組織に必要な権限のタスクは生成されません。
- 名寄せができていないアカウントは、メンバーと紐付いていないため権限の判定対象になりません。